
その時、企業に何が起きたのか? 不正アクセス被害を経験したSIerが語る、生々しい教訓と実践的対策
サイバー攻撃が巧妙化し、規模や業種を問わず企業にとって避けられないリスクとなっている現代。もしあなたの会社が不正アクセスに見舞われたら、どう対応しますか? どこを守り、何を優先すべきでしょうか?
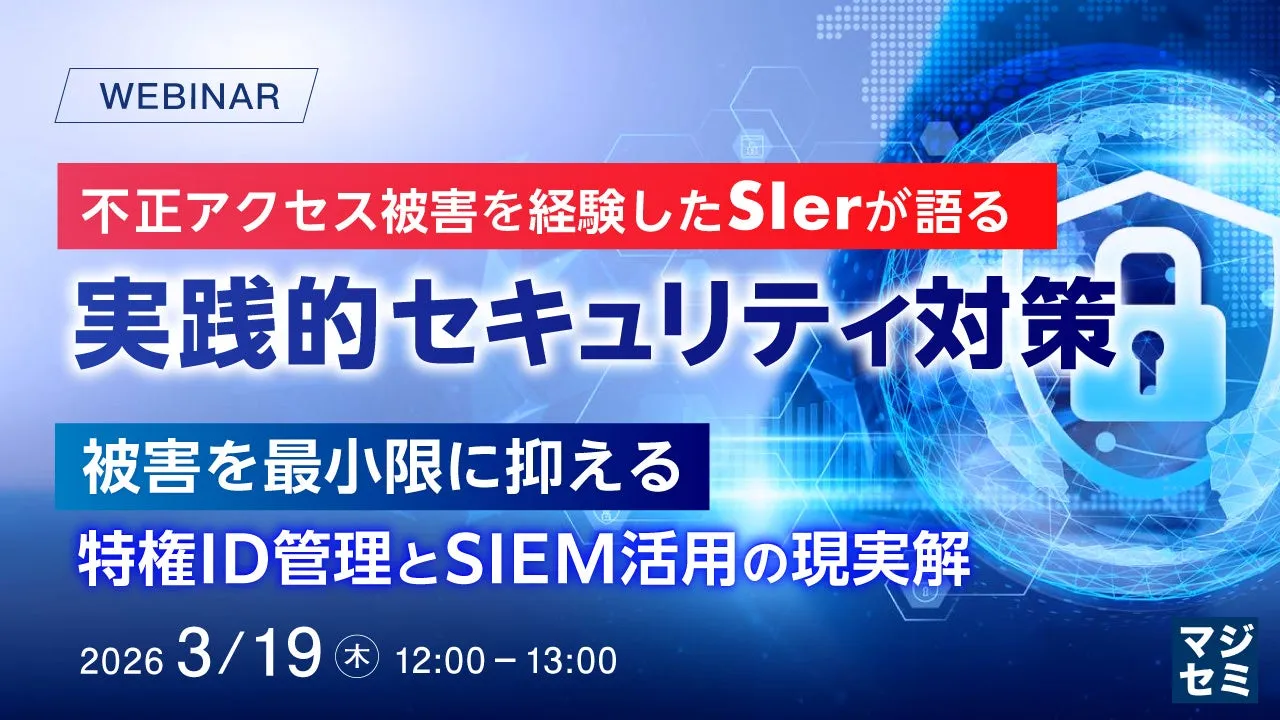
今回私が注目したのは、実際に不正アクセス被害を経験したSIerが登壇するウェビナーの情報です。体験者だからこそ語れる「生きた情報」は、どんな机上の空論よりも価値があるはず。このウェビナーで何が得られるのか、深掘りしていきましょう。

現場のリアル:発覚から復旧までの壮絶な記録
このウェビナーの最大の魅力は、 「発覚から復旧まで、現場で何が起きたのか」 という当事者の視点から語られることです。
不正アクセスやランサムウェア被害は、ニュースで耳にするだけではその全貌を理解するのは難しいものです。しかし、実際にその渦中にいたSIer(エスアイアー:企業のシステム構築・運用を請け負う事業者)だからこそ、異変の発覚から、初動対応、復旧への道のり、そしてそこで直面した課題と得られた教訓まで、教科書には載らない「現実」 を詳細に語ってくれると期待できます。
「まさか自分たちが」と考えている企業にとって、これは極めて貴重な情報源となるでしょう。
本当に「守るべきもの」とは? 攻撃を受けて初めて痛感した事実
攻撃を受けた企業が痛感したのは、「守るべき対象は明確だった」という事実だと言います。では、具体的に何を優先して守るべきなのでしょうか?
- 認証基盤である【Active Directory (AD)】
- 企業内のユーザー認証やアクセス権限を管理する、いわばITシステムの 「心臓部」 。ここが乗っ取られれば、全てのシステムが危険に晒されます。ADの保護は、まさにセキュリティ対策の最前線と言えるでしょう。
- 復旧の生命線となる【バックアップサーバー】
- ランサムウェア攻撃などでデータが暗号化された際、唯一の希望となるのがバックアップデータです。このバックアップサーバー自体が攻撃されないよう、いかに強固に守るかが、事業継続の 「命綱」 となります。
- 状況把握の鍵となる【ログ (証跡)】
- 不正アクセスが発生した際、何が、いつ、どこで起きたのかを特定するための 「羅針盤」 となるのがログです。ログがなければ、攻撃の全容解明も、再発防止策も立てられません。
これら3つの要素をなぜ優先的に保護すべきなのか、具体的な事例を交えながら深掘りされることは、企業にとって非常に実践的な学びとなるはずです。
被害を最小限に抑える現実解:特権ID保護とSIEM活用
ウェビナーでは、被害拡大を防ぐための具体的な対策として、特に以下の二つが挙げられています。
1. サイバー攻撃の「最後の砦」:特権ID保護
企業システムを管理する上で、管理者権限を持つ「特権ID」は極めて強力です。これがいったん攻撃者の手に渡れば、システム全体が掌握され、甚大な被害に繋がります。ウェビナーでは、
- 特権IDがいかに狙われやすいか
- どうすれば安全に管理できるか
- ツールを活用したベストプラクティス
について、実務に即した観点から解説されるとのこと。まさしく、組織を守るための 「最後の砦」 をいかに堅牢にするか、そのヒントが得られるでしょう。
2. 攻撃の兆候を見逃さない:SIEM (シーム) 活用
もう一つ重要なのが「ログの収集・保存・可視化」です。これを実現するのがSIEM(Security Information and Event Management) という仕組みです。
SIEMは、社内の様々なシステムから発生する膨大なログを一元的に集約し、リアルタイムで分析・監視することで、異常な兆候や攻撃の痕跡を早期に発見するためのツールです。ログがなければ何が起きているか分からず、後手に回ってしまいますが、SIEMを活用することで、より能動的に脅威に対応できるようになります。ウェビナーでは、その具体的な仕組みづくりについても解説されるとのこと。
参加詳細:この貴重な学びを無料で
これだけの貴重な情報が得られるウェビナーですが、なんと無料で参加可能です。
不正アクセス対策は、どんな企業にとっても喫緊の課題であり、経営リスクに直結します。実際の被害を経験した企業の話を聞ける機会は滅多にありません。このウェビナーは、まさに 「転ばぬ先の杖」 として、あなたの会社のセキュリティ対策を一段階引き上げるチャンスになるでしょう。
ウェビナー概要
- テーマ: 不正アクセス被害を経験したSIerが語る、実践的セキュリティ対策
- 開催日時: 2026年3月19日(水) 12:00〜13:00
- 費用: 無料
- 主催: デジタルテクノロジー株式会社、ゾーホージャパン株式会社
- 協力: 株式会社オープンソース活用研究所、マジセミ株式会社
参加申込方法
ぜひこの機会を逃さず、ご参加ください。
詳細・参加申込はこちらから: https://majisemi.com/e/c/dtc-20260319/M1D
マジセミでは、他にも参加者の役に立つウェビナーを多数開催しています。過去のセミナー資料や、現在募集中のセミナー情報も以下のリンクからご覧いただけます。
- マジセミの他のウェビナー情報: https://majisemi.com/?el=MM
サイバーセキュリティは、進化し続ける脅威との戦いです。最新の、そして何よりも「実践的な」知識を身につけることが、あなたの会社を守る第一歩となるはずです。

コメント (0)
読み込み中...